'Smishing': cómo identificar los SMS falsos y evitar las estafas
Los mensajes fraudulentos pueden hacerse pasar por un banco, un organismo público, una empresa de paquetería o incluso un familiar. Esta técnica de estafa, conocida como 'smishing', utiliza los SMS y las aplicaciones de mensajería instantánea para engañar a las víctimas y conseguir que faciliten información personal, autoricen operaciones o instalen programas maliciosos. Conocer cómo actúan los ciberdelincuentes y aprender a identificar las señales de alerta es fundamental para evitar caer en estas estafas.

El término 'smishing' surge de la combinación de las palabras SMS y 'phishing'. Se trata de una técnica de ingeniería social mediante la cual los ciberdelincuentes se hacen pasar por una empresa, un organismo público o una persona de confianza para manipular a sus víctimas.
Su objetivo es conseguir que el destinatario realice una acción que comprometa su seguridad: acceder a un enlace fraudulento, compartir información confidencial, descargar un archivo malicioso o autorizar una operación económica.
Una de las principales características del 'smishing' es su capacidad para adaptarse a diferentes situaciones. Los estafadores pueden suplantar prácticamente a cualquier entidad, desde un banco hasta la Dirección General de Tráfico (DGT), la Agencia Tributaria, una compañía eléctrica o una plataforma de entretenimiento.
También pueden hacerse pasar por una empresa de mensajería que solicita el pago de unos gastos de entrega o por un familiar que necesita dinero urgentemente.
Aunque los mensajes utilizan argumentos diferentes, todos comparten un elemento: buscan generar una reacción en el destinatario para que actúe sin comprobar si la comunicación es auténtica.
Falsos mensajes del banco: una de las estafas más habituales
Una de las modalidades más frecuentes de 'smishing' consiste en suplantar la identidad de una entidad financiera. El usuario recibe un SMS que le advierte de una supuesta incidencia de seguridad, una transferencia sospechosa o el bloqueo de su cuenta.
Para solucionar el problema, el mensaje le pide que llame a un número de teléfono o acceda a un enlace. Sin embargo, el verdadero objetivo es dirigir a la víctima hacia un canal controlado por los ciberdelincuentes, donde pueden intentar obtener sus claves de acceso, datos bancarios o códigos de verificación.
Algunos mensajes fraudulentos contienen faltas de ortografía, errores gramaticales o números de teléfono que no corresponden a los oficiales. Estas señales pueden ayudar a identificar el engaño, pero no siempre están presentes.
Además, que el remitente aparezca identificado con el nombre de un banco no garantiza que el mensaje sea legítimo. Los ciberdelincuentes pueden manipular la identificación del remitente para hacer que sus comunicaciones parezcan auténticas.
En el caso de BBVA, es importante recordar que el banco nunca incluye enlaces ni números de teléfono en sus comunicaciones por SMS.
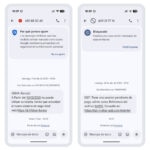
Para reforzar la seguridad de sus clientes en España, BBVA ha migrado sus comunicaciones a un sistema de mensajería verificada basado en tecnología RCS ('Rich Communication Services'). Este sistema permite identificar visualmente los mensajes oficiales del banco. En dispositivos Apple, las comunicaciones aparecen en un hilo identificado con el logotipo oficial de BBVA, mientras que en Android se muestran con un distintivo de verificación azul y el texto ‘Canal oficial de BBVA’.
Falsas inversiones: cuando el engaño promete grandes beneficios
No todas las estafas por mensajería recurren al miedo o a la urgencia. Algunas utilizan una estrategia completamente diferente: despertar el interés de la víctima con una oportunidad aparentemente atractiva.
Es el caso de los mensajes que llegan desde números desconocidos e invitan a participar en grupos de inversión supuestamente exclusivos o profesionales.
Los ciberdelincuentes prometen rentabilidades extraordinarias, beneficios diarios o acceso a oportunidades de inversión reservadas a unos pocos. En ocasiones, utilizan la apariencia de expertos financieros o plataformas de inversión para transmitir credibilidad.
A diferencia de los falsos avisos bancarios, aquí el engaño no comienza con una amenaza, sino con una promesa. El objetivo es que la persona se interese por la propuesta, confíe en sus supuestos responsables y termine transfiriendo dinero.
Las promesas de ganancias elevadas, rápidas y sin riesgo, especialmente cuando proceden de contactos desconocidos, deben despertar sospechas.
Falsas multas y notificaciones: cuando el engaño suplanta a la DGT o a Hacienda
La DGT y la Agencia Tributaria se encuentran entre los organismos públicos más suplantados por los ciberdelincuentes. En estos casos, el usuario recibe un SMS que le informa de una supuesta multa pendiente de pago, una sanción o una notificación que requiere su atención inmediata.
Para aumentar la presión, el mensaje advierte de que el importe se incrementará o de que habrá consecuencias si no se actúa con rapidez. Además, incluye un enlace, a menudo acortado, que no conduce al portal oficial del organismo, sino a una página falsa diseñada para obtener datos personales o bancarios.
Aunque cambia la entidad suplantada, el patrón es el mismo que en los falsos avisos bancarios: urgencia, amenaza de consecuencias inmediatas y una invitación a actuar desde el propio mensaje.
Los organismos públicos pueden comunicarse con los ciudadanos mediante SMS, pero no incluyen enlaces ni solicitan que se realice ningún trámite o pago desde el propio mensaje. Estas comunicaciones se limitan a informar de que existe una notificación, que solo puede consultarse a través de la web oficial del organismo.
Ante un aviso de este tipo, lo más seguro es no utilizar el enlace recibido y acceder directamente a la web oficial de la DGT o de la Agencia Tributaria para comprobar si existe alguna notificación real.
Cómo identificar un SMS engañoso y protegerte
Aunque las técnicas de los ciberdelincuentes evolucionan, existen algunas precauciones que pueden ayudar a evitar las estafas por SMS y aplicaciones de mensajería:
- Desconfía de los mensajes inesperados. Especialmente si anuncian problemas urgentes, solicitan información confidencial o prometen beneficios extraordinarios.
- No accedas a enlaces sospechosos. Si necesitas comprobar una incidencia, entra directamente en la aplicación oficial o escribe la dirección de la entidad en el navegador.
- No compartas contraseñas ni códigos de verificación. Estos datos pueden permitir a los delincuentes acceder a tus cuentas o autorizar operaciones.
- Comprueba siempre el canal de comunicación. El nombre del remitente, por sí solo, no demuestra que el mensaje sea auténtico.
- Desconfía de las solicitudes de dinero. Si alguien dice ser un familiar o conocido que necesita ayuda, verifica su identidad por otra vía.
- Evita actuar bajo presión. Los mensajes que exigen una respuesta inmediata suelen buscar que tomes decisiones sin comprobar la información.
Si se recibe un mensaje sospechoso que aparentemente procede del banco, no hay que seguir sus instrucciones. Hay que contactar con la entidad a través de sus canales oficiales para verificar su autenticidad.
El 'smishing' puede adoptar muchas formas, pero su funcionamiento siempre depende de conseguir que la víctima confíe en un mensaje fraudulento. Reconocer las señales de alerta, verificar la información y desconfiar de las comunicaciones inesperadas son medidas esenciales para protegerse frente a este tipo de estafa digital.
Qué hacer si ya has caído en la trampa
Si crees que ya has sido víctima de 'smishing':
- Cambia las contraseñas de acceso a tus cuentas implicadas desde un canal seguro —la app o web oficial—.
- Revisa los movimientos de tu cuenta y activa las alertas de seguridad.
- Contacta con tu banco a través de los canales oficiales para reportar lo sucedido y, si es necesario, bloquear operativa o credenciales. Para contactar con BBVA, hazlo a través de los canales oficiales: en la app, en bbva.es o llamando al 900 102 801.
- Denuncia la estafa ante las Fuerzas y Cuerpos de Seguridad del Estado y reporta el número al INCIBE a través de su línea de ayuda en ciberseguridad (017).